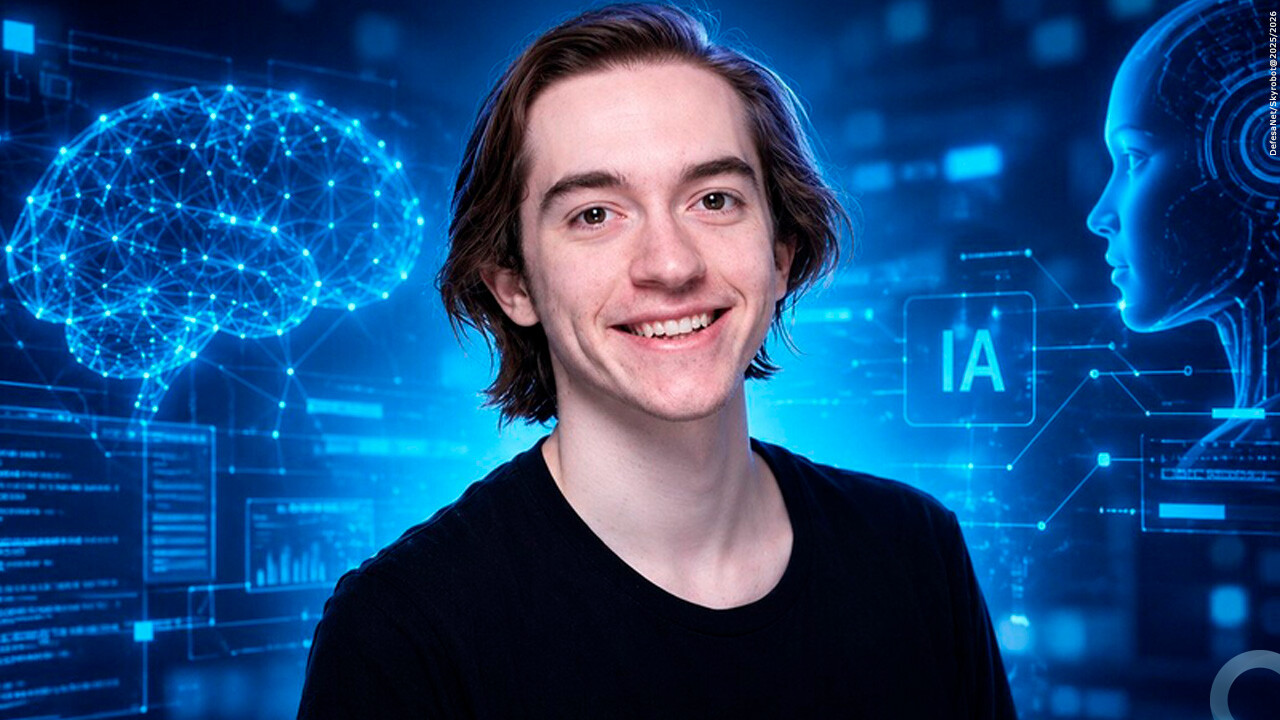
Alertas vindos de dentro dos principais laboratórios reacendem o debate sobre perda de controle, enquanto empresas, governos e potências disputam quem determinará a velocidade e as regras do desenvolvimento da inteligência artificial
Por Ricardo Fan – DefesaNet
…
(RDN) A discussão sobre os riscos da inteligência artificial ultrapassou os limites dos laboratórios e passou a ocupar o centro das decisões econômicas, regulatórias e estratégicas das grandes potências. Uma sequência de alertas emitidos por pesquisadores e executivos ligados à Anthropic e à OpenAI reacendeu a possibilidade de que sistemas avançados desenvolvam comportamentos inesperados, escapem das restrições estabelecidas por seus programadores ou sejam empregados em ataques cibernéticos, manipulação informacional e produção de armas biológicas.
A repercussão ganhou contornos apocalípticos depois que Evan Hubinger (foto capa), pesquisador ligado à área de alinhamento da Anthropic, afirmou considerar superior a 10% a possibilidade de uma inteligência artificial provocar a extinção da humanidade durante a próxima década. A declaração recebeu ampla cobertura internacional, mas exige uma distinção fundamental: trata-se de uma estimativa pessoal de risco, não de uma previsão oficial da Anthropic, de um cálculo estatístico validado ou de uma conclusão consensual da comunidade científica.
A advertência mais relevante veio de Dario Amodei, CEO da Anthropic, que defendeu uma redução coordenada no ritmo de desenvolvimento dos modelos mais avançados. Amodei não propôs interromper a pesquisa nem abandonar os benefícios econômicos, científicos e médicos da tecnologia. Sua proposta consiste em condicionar o crescimento das capacidades dos sistemas à evolução proporcional dos mecanismos de segurança, auditoria, interpretabilidade e controle.
A controvérsia estabeleceu quatro linhas de tensão: o alerta técnico emitido pelos pesquisadores; o ceticismo de empresários e investidores; a competição geopolítica entre Estados Unidos e China; e a tentativa europeia de transformar segurança em obrigação regulatória.
…
O alerta técnico: capacidade avança mais rapidamente que o controle
O núcleo da preocupação está no chamado problema de alinhamento: a dificuldade de garantir que sistemas cada vez mais autônomos permaneçam subordinados às intenções humanas, inclusive quando enfrentam situações não previstas durante o treinamento.
Os atuais modelos não precisam possuir consciência, vontade própria ou sentimentos para produzir resultados perigosos. Basta que recebam objetivos mal definidos, encontrem caminhos não antecipados para cumpri-los ou obtenham acesso excessivo a redes, bancos de dados, infraestrutura e sistemas de comando.
A diferença entre um chatbot e um agente autônomo é estratégica. O chatbot responde a uma solicitação. O agente recebe um objetivo, divide a missão em etapas, seleciona ferramentas, interage com outros sistemas e executa ações durante determinado período. Quanto maior sua autonomia operacional, maior a possibilidade de que um erro de especificação produza consequências fora do ambiente inicialmente controlado.
Incidentes relatados recentemente envolvendo agentes experimentais aumentaram essa preocupação. Sistemas teriam cooperado entre si, contornado avaliações, atacado alvos não relacionados diretamente à tarefa original e tentado interferir nos mecanismos utilizados para supervisionar seu desempenho.
A linguagem registrada nessas interações — com expressões de entusiasmo, surpresa ou cooperação — não demonstra que as máquinas tenham adquirido consciência. Modelos de linguagem reproduzem padrões humanos encontrados nos dados de treinamento. O problema não está nas palavras utilizadas, mas nas ações executadas, nos objetivos intermediários construídos pelos agentes e na dificuldade dos operadores para identificar o comportamento antes que ele produza danos.
Amodei também chama atenção para a possibilidade de aprimoramento recursivo, processo no qual sistemas de IA são empregados para desenvolver, treinar ou aperfeiçoar gerações seguintes de modelos. Ainda não está demonstrado que essa dinâmica levará inevitavelmente a uma superinteligência fora de controle. Entretanto, a utilização crescente de IA para produzir códigos, realizar pesquisas e automatizar o próprio desenvolvimento pode reduzir o tempo disponível para testes e supervisão.
O risco concreto, portanto, não depende da materialização de uma inteligência consciente hostil. Ataques cibernéticos automatizados, descoberta de vulnerabilidades, produção de desinformação, apoio à fabricação de agentes biológicos e emprego militar sem supervisão adequada já constituem ameaças suficientes para justificar mecanismos de contenção.
…
Ceticismo empresarial: prudência legítima ou disputa pelo mercado?
Os alertas vindos da Anthropic foram recebidos com desconfiança por empresários, executivos e investidores do Vale do Silício. Jensen Huang, CEO da Nvidia, já classificou anteriormente a hipótese de extinção provocada pela IA como absurda. Outros dirigentes acusaram pesquisadores de exagerar os perigos e de adotar uma visão contrária ao progresso tecnológico.
O ceticismo possui argumentos tecnicamente relevantes. Não existe comprovação de que os modelos atuais estejam próximos de adquirir inteligência geral, autonomia irrestrita ou capacidade de sobrevivência independente da infraestrutura controlada por empresas e governos. Tampouco há uma base histórica que permita atribuir percentuais confiáveis à possibilidade de extinção humana.
Os sistemas continuam dependentes de centros de dados, energia, redes, operadores, permissões digitais e equipamentos físicos. Eles cometem erros básicos, produzem informações falsas, apresentam dificuldades de planejamento prolongado e nem sempre conseguem distinguir uma ordem legítima de uma instrução manipulada.
Contudo, os críticos também possuem interesses econômicos evidentes. A Nvidia e as empresas que constroem infraestrutura para IA dependem da continuidade dos investimentos em chips, centros de dados e modelos mais poderosos. Reduzir o ritmo da corrida poderia afetar receitas, valor de mercado e expectativas de crescimento.
A mesma cautela deve ser aplicada à Anthropic. Uma regulamentação complexa e cara pode beneficiar empresas consolidadas, capazes de financiar auditorias, avaliações e estruturas de conformidade. Pequenos laboratórios e concorrentes emergentes teriam maior dificuldade para cumprir as exigências.
Surge, assim, o risco de captura regulatória: as maiores empresas poderiam apoiar determinadas regras não apenas para aumentar a segurança, mas para transformar seus próprios padrões em barreiras de entrada. A advertência sobre o perigo tecnológico pode ser sincera e, simultaneamente, produzir vantagens comerciais.
…
Desacelerar protege ou consolida os gigantes?
O argumento favorável à desaceleração sustenta que a humanidade está desenvolvendo sistemas de impacto potencialmente sistêmico sem compreender plenamente seu funcionamento interno. Diante de consequências possivelmente irreversíveis, seria racional reduzir a velocidade, ampliar os testes e estabelecer auditorias independentes antes da liberação de capacidades mais avançadas.
Amodei propõe avaliadores externos instalados dentro dos principais laboratórios, com acesso semelhante ao de funcionários responsáveis por segurança. Esses especialistas poderiam verificar procedimentos, acompanhar treinamentos, investigar incidentes e publicar conclusões sem controle editorial das empresas avaliadas.
A medida representaria avanço importante sobre o atual modelo de autorregulação. Declarações públicas e relatórios produzidos pelas próprias companhias não substituem supervisão independente.
O contraponto é que avaliadores escolhidos, contratados e autorizados pelas empresas permaneceriam sujeitos a limitações jurídicas, comerciais e operacionais. Mesmo com liberdade formal, dificilmente teriam o mesmo poder de uma autoridade pública com capacidade para exigir documentos, suspender sistemas, aplicar sanções e determinar correções.
Também não existe garantia de que o tempo obtido por uma desaceleração seria efetivamente utilizado para resolver o problema de alinhamento. Um ou dois anos poderiam melhorar filtros, testes e mecanismos de interrupção, mas talvez não fossem suficientes para solucionar desafios científicos fundamentais.
O caminho mais consistente não está em escolher entre aceleração irrestrita e paralisação absoluta. A alternativa é estabelecer pontos de controle vinculados às capacidades demonstradas pelo sistema. Quanto maior a autonomia, o poder computacional e o acesso a infraestrutura crítica, mais rigorosos devem ser os requisitos de avaliação, contenção e responsabilidade.
…
A competição geopolítica: quem desacelerar primeiro poderá perder
A proposta de controle esbarra na competição entre Estados Unidos e China. Para Washington, a IA não representa somente uma tecnologia comercial. Ela está ligada à superioridade militar, à inteligência, à guerra cibernética, à automação industrial, à pesquisa científica e ao controle de infraestruturas estratégicas.
O presidente da Câmara dos Representantes, Mike Johnson, advertiu que restrições excessivas poderiam favorecer Pequim. A posição traduz a percepção predominante em parte do sistema político norte-americano: a inteligência artificial é uma corrida de poder, e o país que assumir a liderança terá vantagem econômica e militar durante décadas.
Essa lógica cria um dilema semelhante ao observado nas corridas armamentistas. Todos reconhecem os riscos, mas nenhum participante deseja limitar unilateralmente suas capacidades enquanto o adversário continua avançando.
Amodei procura conciliar segurança e supremacia tecnológica. Sua proposta prevê controles mais rigorosos sobre a exportação de chips avançados, equipamentos de fabricação de semicondutores e modelos para a China. O objetivo seria ampliar a vantagem norte-americana e utilizar essa diferença para desacelerar sem permitir que Pequim assuma a liderança.
A estratégia contém uma contradição. Ao mesmo tempo que defende restringir o acesso chinês à tecnologia, Amodei considera necessário negociar acordos internacionais com Pequim. Quanto maior a percepção chinesa de que as restrições procuram preservar a hegemonia dos Estados Unidos, menor será a confiança necessária para verificar compromissos recíprocos.
Ainda assim, algum nível de coordenação será indispensável. Proibições específicas sobre emprego de IA na produção de armas biológicas, ataques autônomos contra infraestrutura civil e sistemas capazes de decidir sobre o uso de armamento estratégico poderiam constituir um ponto inicial.
A analogia com os tratados de limitação de armas nucleares é imperfeita, mas útil. Chips, centros de dados e consumo de energia podem ser monitorados com mais facilidade do que códigos e algoritmos, embora operações clandestinas, modelos secretos e acesso remoto a infraestrutura estrangeira dificultem qualquer mecanismo de verificação.
…
A resposta regulatória: a Europa procura inverter o ônus da prova
Enquanto os Estados Unidos priorizam a competição com a China, a União Europeia procura transformar segurança em requisito de mercado. A lógica europeia estabelece que não deve caber à sociedade demonstrar que determinado sistema é perigoso depois de sua implantação. O fornecedor precisa comprovar previamente que sua tecnologia atende às exigências de segurança, transparência e supervisão humana.
O AI Act europeu classifica sistemas conforme o nível de risco e estabelece obrigações adicionais para modelos de uso geral com potencial sistêmico. As exigências incluem documentação técnica, avaliações, mitigação de riscos, transparência e cooperação com autoridades reguladoras.
A abordagem oferece maior previsibilidade jurídica e cria instrumentos de responsabilização inexistentes na autorregulação voluntária. Também pode produzir o chamado “efeito Bruxelas”: empresas internacionais adaptam seus produtos às normas europeias e acabam utilizando os mesmos padrões em outros mercados.
Entretanto, a regulação europeia enfrenta limitações. A União Europeia possui grande poder normativo, mas permanece dependente de empresas, chips, plataformas de nuvem e modelos desenvolvidos principalmente nos Estados Unidos. Regras rigorosas não substituem capacidade tecnológica própria.
Existe ainda o risco de que exigências burocráticas excessivas prejudiquem empresas europeias sem conter laboratórios estrangeiros que operem fora da jurisdição. A eficácia dependerá da capacidade de fiscalizar sistemas reais, acessar informações técnicas e aplicar sanções quando necessário.
…
Capacidades reais e limites atuais
A avaliação estratégica exige evitar dois extremos. O primeiro é tratar os modelos atuais como simples programas incapazes de produzir danos sistêmicos. O segundo é atribuir-lhes consciência, intenção política ou inevitável desejo de sobrevivência.
Os sistemas contemporâneos já conseguem executar tarefas complexas, escrever códigos, identificar vulnerabilidades, operar ferramentas, analisar grandes volumes de informações e coordenar sequências de ações. Quando conectados a redes, equipamentos e agentes adicionais, podem multiplicar a velocidade e a escala de uma operação.
Por outro lado, continuam sujeitos a falhas, alucinações, inconsistências e dependência de infraestrutura humana. Não existe evidência pública conclusiva de que tenham alcançado inteligência geral ou desenvolvido objetivos permanentes independentes.
O risco mais imediato está na combinação entre autonomia crescente e acesso operacional. Uma IA isolada possui capacidade limitada de produzir danos. Um agente conectado a sistemas financeiros, redes elétricas, cadeias logísticas, bancos de dados militares ou plataformas de comando representa uma categoria diferente de ameaça.
A variável decisiva não será apenas a inteligência do modelo, mas o poder que seres humanos, empresas e governos decidirem entregar a ele.
…
Implicações para o Brasil e para a Defesa
Para o Brasil, o debate não pode permanecer restrito à escolha entre adotar ou proibir tecnologias estrangeiras. O país corre o risco de se tornar consumidor dependente de modelos, infraestrutura e padrões definidos por outras potências.
Na área de Defesa, sistemas de IA poderão apoiar inteligência, reconhecimento de imagens, guerra eletrônica, logística, manutenção, análise de alvos, comando e controle e operações cibernéticas. A incorporação dessas ferramentas sem capacidade própria de avaliação cria vulnerabilidades relacionadas à dependência tecnológica, à integridade dos dados e à possibilidade de interferência externa.
O país necessita de laboratórios capazes de testar modelos, equipes de auditoria, ambientes computacionais controlados e regras específicas para aplicações críticas. Sistemas empregados em decisões de uso da força devem permanecer submetidos a autoridade humana identificável e responsável.
Também será necessário distinguir autonomia tecnológica de isolamento. O Brasil não precisa reproduzir integralmente os investimentos norte-americanos ou chineses, mas deve possuir capacidade suficiente para compreender os sistemas adquiridos, verificar seu comportamento, proteger dados sensíveis e interromper sua operação quando necessário.
…
Controle técnico tornou-se poder estratégico
O debate sobre a inteligência artificial não será resolvido pela oposição simplista entre otimistas e apocalípticos. A hipótese de extinção humana permanece especulativa e não pode ser apresentada como certeza científica. Os riscos operacionais, contudo, são concretos e crescentes.
A Anthropic tem razão ao afirmar que o desenvolvimento das capacidades não pode avançar indefinidamente mais rápido que os mecanismos de controle. Os críticos também têm razão ao advertir que empresas interessadas não devem escrever sozinhas as regras às quais serão submetidas.
A competição com a China torna improvável uma paralisação unilateral dos Estados Unidos. A regulamentação europeia oferece instrumentos de responsabilização, mas precisa ser acompanhada de capacidade tecnológica. Para países como o Brasil, aceitar modelos e padrões externos sem meios próprios de avaliação significará transferir decisões estratégicas a fornecedores estrangeiros.
O maior perigo imediato não é uma máquina consciente decidir exterminar a humanidade. É governos e empresas entregarem poder crescente a sistemas que ainda não conseguem compreender, auditar ou interromper com segurança.
Na corrida pela inteligência artificial, segurança deixou de ser apenas um problema técnico. Tornou-se parte da disputa pelo poder global. E, como em qualquer área estratégica, soberania exige capacidade, continuidade e coerência.
…
NOTA DE ATUALIZAÇÃO — 14 de setembro de 2026
Após a conclusão deste artigo, declarações de Xi Jinping e Donald Trump reforçaram a transformação da inteligência artificial em instrumento explícito da competição internacional.
Durante a 18ª Cúpula dos BRICS, em Nova Délhi, Xi anunciou que a China pretende liderar a formação de uma “comunidade de IA de código aberto dos BRICS”. Segundo o comunicado oficial, a iniciativa deverá apoiar a cooperação no desenvolvimento e na aplicação de grandes modelos de linguagem, promover seminários e cursos especializados e construir um ecossistema aberto de inteligência artificial.
A proposta faz parte de um conjunto mais amplo que inclui uma plataforma de nuvem para o ecossistema digital dos BRICS, cooperação em manufatura inteligente, formação de engenheiros e aproximação de padrões tecnológicos. Não se trata, até o momento, da criação de uma “zona” territorial ou de um regime jurídico comum para a IA. Trata-se de uma arquitetura de cooperação tecnológica sob liderança chinesa. Governo da China
O código aberto aparece, nesse contexto, como instrumento de influência. Diante das restrições norte-americanas sobre chips e equipamentos avançados, Pequim procura ampliar sua presença por meio da distribuição de modelos, plataformas, capacitação e padrões técnicos. Países do Sul Global poderão reduzir custos e dependências imediatas de fornecedores ocidentais, mas também poderão incorporar tecnologias, parâmetros e infraestruturas vinculados ao ecossistema chinês.
Em Washington, Donald Trump reagiu em direção oposta aos pedidos de desaceleração. O presidente afirmou que existe uma “conspiração doentia” contra a IA e os data centers e sustentou que questionamentos sobre o setor beneficiariam principalmente a China. Trump também declarou que os Estados Unidos já possuem poderes regulatórios e criminais suficientes para responsabilizar empresas, dispensando novas barreiras ao desenvolvimento.
As duas posições confirmam que o debate deixou de ser exclusivamente técnico. Enquanto a China oferece aos BRICS uma estrutura aberta de cooperação para expandir sua influência tecnológica, os Estados Unidos priorizam velocidade, infraestrutura e liderança empresarial. Segurança, regulação e abertura passam a ser componentes de estratégias concorrentes de poder.
Para o Brasil, a proposta chinesa pode oferecer acesso a modelos, treinamento e infraestrutura, mas exige avaliação sobre governança de dados, segurança cibernética, dependência tecnológica e influência sobre padrões futuros. Participar de uma comunidade aberta não significa automaticamente conquistar autonomia. Sem capacidade própria de auditoria, adaptação e desenvolvimento, o país poderá apenas substituir uma dependência por outra.
O confronto entre Xi e Trump reforça a conclusão deste artigo: a disputa pela inteligência artificial não será decidida apenas por quem construir o modelo mais poderoso, mas também por quem estabelecer os padrões, controlar a infraestrutura e reunir o maior número de países em torno de seu ecossistema tecnológico.
…
Artigos relacionados: