Incidente em fabricante alemã que fornece drones à Ucrânia evidencia a importância da segurança dos fornecedores; autoria e alcance técnico permanecem sob investigação.
Por Ricardo Fan – DefesaNet
…
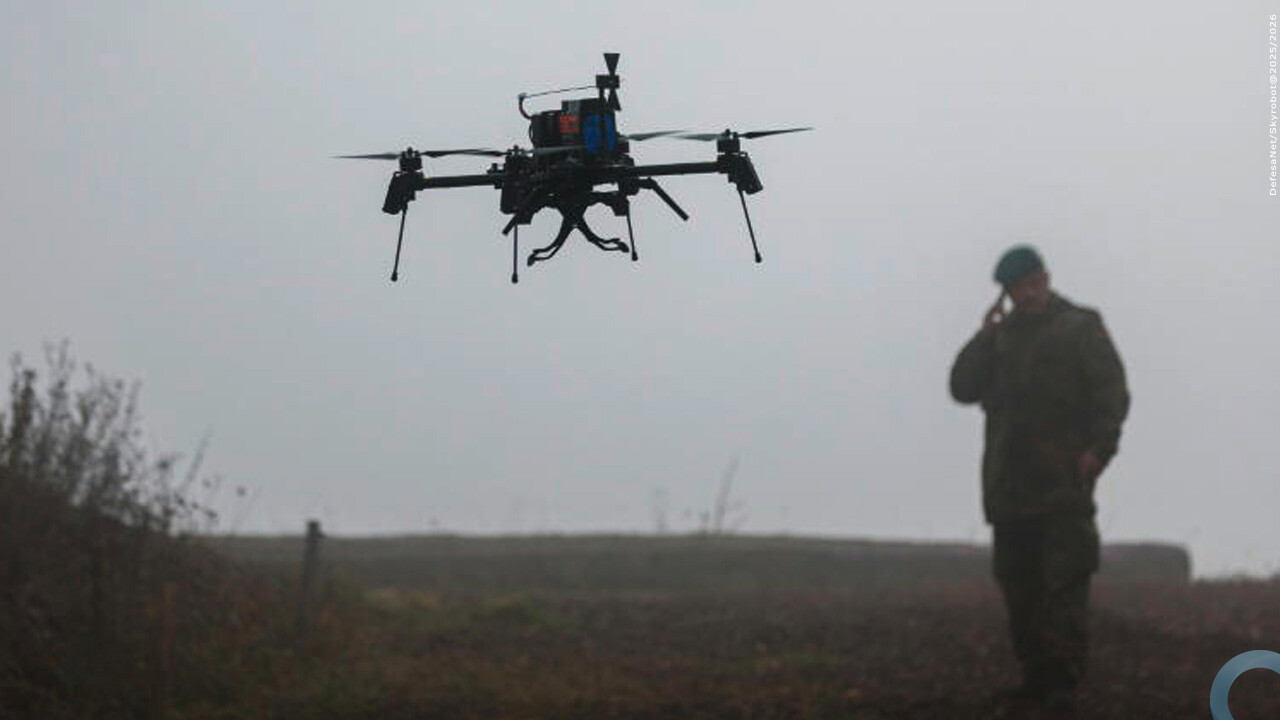
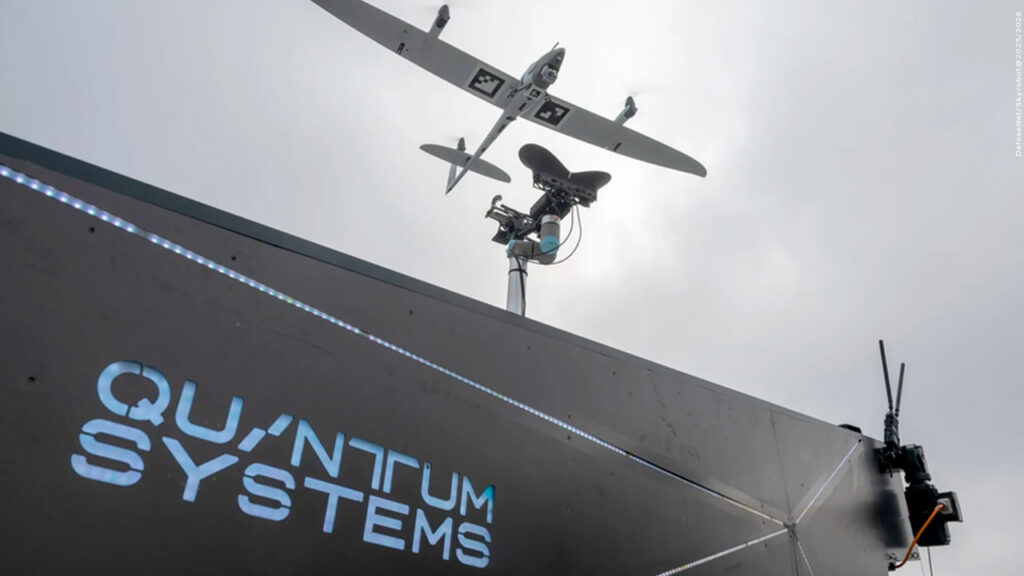
[RDN] O ciberataque à Quantum Systems, fabricante alemã de sistemas não tripulados e fornecedora da Ucrânia, acrescentou um problema de segurança digital à discussão sobre disponibilidade de meios militares. Em comunicado de 12 de novembro de 2026, a companhia informou ter identificado a intrusão no fim de outubro e contido a ameaça em colaboração com as autoridades. A investigação continua, sem atribuição pública de autoria pelo fabricante. [1]
Em 13 de novembro, a Reuters informou que, segundo a empresa, os drones utilizados pela Bundeswehr já haviam retomado os voos após uma suspensão preventiva. O Ministério da Defesa alemão não comentou imediatamente. A atualização é essencial para dimensionar o episódio: houve uma precaução operacional, mas não há fundamento para apresentar a frota como ainda paralisada. [2]
A relevância estratégica está na relação entre esses dois acontecimentos. Um incidente nos sistemas de um fornecedor pode levar o operador militar a reavaliar a segurança de equipamentos disponíveis para emprego. Nesse cenário, a capacidade de combate depende também da confiança na infraestrutura que desenvolve, distribui e mantém o software.
…
A cadeia de fornecimento como possível caminho de ataque
Segundo apuração do BR publicada pela Tagesschau, os invasores teriam colocado software malicioso em servidores da Quantum Systems, buscando atingir os operadores por meio de atualizações. A reportagem afirma que a tentativa de inutilizar temporariamente os drones teria sido impedida. Esse mecanismo deve permanecer atribuído à apuração jornalística: o comunicado público do fabricante não apresenta detalhes técnicos suficientes para confirmá-lo de forma independente. [3]
Se confirmado, o uso da infraestrutura de atualização caracterizaria uma tentativa de alcançar usuários militares por uma relação de confiança com o fornecedor. O ponto de entrada estaria distante do espaço aéreo onde as aeronaves cumprem missões.
Essa distinção altera a análise da proteção de sistemas não tripulados. Resistir à interferência de comunicações e preservar a navegação são exigências do emprego operacional. A integridade do software recebido do fabricante constitui outra camada de proteção, que precisa ser examinada ao longo da vida útil do equipamento.
O Secure Software Development Framework, publicado pelo Instituto Nacional de Padrões e Tecnologia dos Estados Unidos, o NIST, oferece uma referência para esse problema. O documento recomenda proteger o software contra alterações não autorizadas e fornecer mecanismos para verificar a integridade das versões distribuídas. Entre os exemplos estão assinaturas digitais e a proteção dos processos de assinatura. Essas práticas são referências gerais; sua menção não permite concluir quais controles existiam ou falharam na Quantum Systems. [4]
…
O custo militar da incerteza
O episódio permite uma leitura estratégica que vai além do eventual dano técnico. Quando não é possível assegurar imediatamente a integridade de um sistema, o comando pode precisar restringir seu uso enquanto verifica a extensão do incidente.
A suspensão preventiva produz um custo de disponibilidade, mesmo que posteriormente se conclua que os equipamentos estavam seguros. Em uma operação, esse intervalo poderia exigir a substituição de meios, a redistribuição de missões ou a aceitação de uma cobertura menor. São consequências possíveis desse tipo de situação, sem comprovação de que tenham ocorrido na Ucrânia neste caso.
Para um atacante, provocar dúvidas sobre a confiabilidade de uma frota pode, portanto, ter valor militar. A exploração bem-sucedida não é o único caminho para gerar efeitos: a necessidade de investigação e validação também consome tempo e recursos.
Isso não torna inadequada a decisão de suspender operações. O problema é o dilema imposto ao operador: manter o emprego diante de uma ameaça ainda não delimitada ou interrompê-lo para reduzir a exposição.
…
Ucrânia, indústria e atribuição
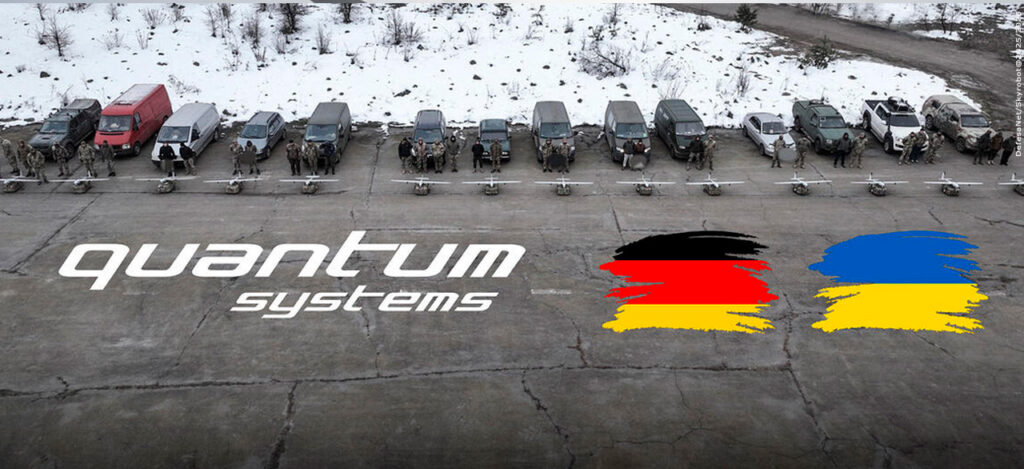
A Quantum Systems relacionou o risco enfrentado pelas empresas do setor à importância de seu apoio à Ucrânia. Trata-se da interpretação apresentada pela própria companhia sobre o ambiente de ameaças em que atua. [1]
A cobertura do BR relata suspeitas de envolvimento russo, citando avaliações de círculos de segurança. Essa hipótese, entretanto, não equivale a uma atribuição pública conclusiva. [3]
O contexto geopolítico ajuda a explicar por que um fabricante pode se tornar um alvo relevante, mas não identifica, por si só, quem realizou uma intrusão. Tampouco permite determinar se o objetivo predominante era sabotagem, espionagem ou a preparação de acessos para uso posterior.
No material público consultado, não há comprovação de tomada de controle de drones em combate, extração de dados de missões ou interrupção das operações ucranianas. Transformar essas possibilidades em resultados demonstrados produziria uma avaliação mais alarmante do que as evidências permitem.
…
Contenção e vulnerabilidade
A posição do fabricante é que a ameaça foi contida e que não há risco para usuários e operadores. A investigação envolve autoridades e especialistas internos e externos. Essas declarações oferecem uma indicação de resposta organizada, embora não substituam a divulgação de conclusões técnicas verificáveis. [1]
O contraponto é que a necessidade de precaução operacional evidencia a conexão entre segurança empresarial e prontidão militar. A proteção de um sistema de armas se estende aos serviços e processos necessários para mantê-lo confiável.
As duas leituras são compatíveis. Uma defesa pode detectar e bloquear uma tentativa de ataque e, ainda assim, precisar interromper temporariamente atividades para verificar o que ocorreu. O retorno ao serviço limita o dano operacional conhecido, mas não elimina a importância de compreender a intrusão.
Também seria precipitado usar o caso para declarar a insegurança generalizada dos drones ocidentais. A avaliação depende de informações ainda não divulgadas, como o alcance do acesso indevido, os componentes afetados e as medidas necessárias à recuperação.
…
Implicações para as aquisições brasileiras
Para o Brasil, a principal aplicação dessa análise está nos critérios de aquisição e sustentação de sistemas militares. Alcance, autonomia, sensores e custo precisam ser acompanhados por requisitos verificáveis de proteção do software e resposta a incidentes.
Contratos deveriam estabelecer como o fornecedor comunica uma intrusão, demonstra a integridade de suas entregas e apoia a recuperação dos sistemas afetados. Também convém definir previamente quais evidências permitirão autorizar o retorno ao serviço.
A autonomia operacional ganha conteúdo concreto nesse ponto: possuir capacidade técnica para avaliar uma atualização, investigar comportamentos anormais e participar da decisão sobre a segurança do equipamento. A nacionalidade do fornecedor, isoladamente, não resolve essas exigências.
…
A confiança como requisito de prontidão
As próximas conclusões da investigação serão decisivas para distinguir a extensão da tentativa de ataque dos efeitos efetivamente produzidos. Até lá, o caso sustenta uma lição delimitada, mas relevante: a segurança da infraestrutura do fabricante pode influenciar a disponibilidade de meios militares.
A expansão dos sistemas não tripulados exige que essa dependência entre fornecedor e operador seja tratada desde a contratação. A prontidão envolve tanto disponibilizar aeronaves quanto demonstrar que seu emprego continua confiável após um incidente.
…
Fontes
[1] Quantum Systems. “Statement on Cyber Incident”, 12 de novembro de 2026. https://quantum-systems.com/news/cyberattack-defeated/
[2] Reuters. “Quantum Systems says grounded German military drones flying again after cyberattack”, 13 de novembro de 2026. https://www.reuters.com/business/aerospace-defense/quantum-systems-says-grounded-german-military-drones-flying-again-after-2026-11-13/
[3] BR/Tagesschau. “Cyberangriff auf Quantum Systems: Wie wurde der Drohnenhersteller zum Ziel?”, 13 de novembro de 2026. https://www.tagesschau.de/wirtschaft/unternehmen/quantum-systems-cyberangriff-102.html
[4] NIST. Secure Software Development Framework, versão 1.1, SP 800-218, fevereiro de 2022. https://csrc.nist.gov/pubs/sp/800/218/final
…